
El futuro de la suscripción de crédito bajo la regulación de la IA: implicaciones para la UE y más allá

En el panorama crediticio actual, es habitual que los prestamistas mejoren los puntajes de crédito externos de los prestatarios con métricas propias, modelos estadísticos avanzados o heurísticas para tomar decisiones de crédito.
Sin embargo, este enfoque está a punto de enfrentar una regulación más estricta, ya que la primera Ley de Inteligencia Artificial (IA) de la UE está por entrar en vigor. Con nuevas regulaciones en el horizonte, los prestamistas se plantean dos preguntas cruciales:
- ¿Cómo se clasificarán las actividades de suscripción de crédito en la Ley de IA propuesta?
- ¿Qué nuevas regulaciones deben conocer los prestamistas una vez que la ley entre en vigor?
Maximilian Eber, CPTO de Taktile, y Philipp Hacker, profesor de Derecho y Tecnología en la Universidad Europea Viadrina de Fráncfort y asesor de políticas sobre la Ley de IA (a nivel de la UE), unieron fuerzas para responder estas preguntas.
En este artículo resumen la Ley de IA propuesta y analizan en profundidad las posibles implicaciones de las nuevas regulaciones para los prestamistas, incluso para aquellos que no usan IA en sentido técnico estricto.
Conclusiones clave
- La Ley de IA se aplica a una amplia gama de tecnologías, que incluye no solo el machine learning avanzado, sino también el software complejo y la toma de decisiones
- La Ley de IA clasifica la suscripción de crédito como una actividad de “alto riesgo” que estará sujeta a regulación adicional
- Para algunas de las nuevas reglas de IA bastará con el cumplimiento actual de las regulaciones y directrices bancarias; sin embargo, para otras nuevas reglas, el cumplimiento bancario no será suficiente
- En adelante, para mantener el cumplimiento de la Ley de IA, será fundamental que los prestamistas cuenten con una infraestructura de suscripción sólida y transparente, especialmente para la toma de decisiones automatizada
¿Qué es la Ley de Inteligencia Artificial (IA)?
La Ley de IA es la legislación insignia de la UE que regula el desarrollo y el despliegue de sistemas de IA en muchos sectores de la sociedad, desde aplicaciones empresariales como la calificación crediticia y los seguros hasta la administración pública y la aplicación de la ley.
Su objetivo es regular los riesgos específicos de la IA, como la opacidad, la discriminación, el comportamiento imprevisible o la falta de calidad predictiva, sometiendo a quienes desarrollan y usan estos modelos a varias obligaciones legales específicas.
La ley formaliza y amplía las mejores prácticas que suelen usarse en el sector, e incorpora reglas específicas de monitoreo, transparencia, documentación, supervisión humana y gobernanza de datos.
Actualmente existen tres versiones distintas de la Ley de IA:
- En abril de 2021, la primera versión fue propuesta por la Comisión de la UE
- En diciembre de 2022, el Consejo de la UE, que representa a los Estados miembros, emitió su opinión, el llamado Enfoque General
- En junio de 2023, el Parlamento Europeo adoptó su posición
En este momento, estos tres actores negocian a puertas cerradas en un proceso llamado trílogo. Se espera que la versión final de la Ley de IA llegue hacia finales de este año, y la mayoría de sus reglas se aplicarán a partir de mediados de 2026.
Sin embargo, por su amplio alcance y sus extensas obligaciones, las empresas que usan IA o cualquier modelo de decisión complejo deberían prepararse mucho antes para cumplir la Ley de IA.
Como verá más adelante, se espera que la Ley de IA se aplique a quienes desarrollan y usan casi cualquier proceso complejo de toma de decisiones, sin importar si emplean redes neuronales, IA generativa o cualquier otra tecnología avanzada de machine learning.
La mirada de la Ley de IA sobre la suscripción de crédito como caso de uso de alto riesgo
La Ley de IA contempla cuatro categorías de riesgo para los modelos de IA según los casos de uso en que se despliega el sistema:
- Usos prohibidos
- Usos de alto riesgo
- Usos de riesgo limitado
- Usos no regulados
El riesgo prohibido abarca casos de uso como la “puntuación social” o la identificación biométrica remota en espacios públicos (con excepciones limitadas). Sin embargo, la mayor parte de la Ley de IA cubre casos de uso de alto riesgo, desde aplicaciones de IA en contextos de migración o justicia penal hasta casos de uso económicos en medicina, seguros de empleo y calificación crediticia.
Cualquier otro sistema de IA que interactúe con personas se considera de riesgo limitado; la obligación principal en este caso es notificar a las personas que interactúan con él que están tratando con un sistema de IA.
La calificación crediticia es uno de los principales casos de uso económicos señalados como de alto riesgo en el marco de la Ley de IA.
Sin embargo, se contemplan dos excepciones en las que la calificación crediticia no se consideraría de alto riesgo. La propuesta original de la Comisión y la versión del Consejo eximirían a las pymes si usan el modelo de calificación crediticia para su propio negocio. Pero el Parlamento Europeo no quiere exceptuar a las pymes; en cambio, pretende eximir a los sistemas usados para detectar fraude financiero. Por eso es fundamental seguir de cerca la versión final de la Ley de IA para saber qué exenciones, si las hay, se han añadido a la calificación crediticia.
¿Cuándo se aplica la Ley de IA a la calificación crediticia?
Es importante destacar que la Ley de IA solo se aplica si el modelo de calificación crediticia entra en la definición de IA.
La amplia definición de IA de la Ley de IA incluye no solo el machine learning avanzado, como el deep learning de la IA generativa, sino también los modelos estadísticos, tal como se usan habitualmente en la calificación crediticia. Los sistemas de decisión automatizados, compuestos por puntajes externos, modelos estadísticos internos, heurísticas y reglas, también probablemente califican como IA según la definición de la Ley de IA.
Retomando el ejemplo de la introducción, imagine de nuevo que, para llegar a una decisión de crédito, un banco usa un puntaje de crédito externo, lo enriquece con algunas métricas propias y aplica cierto modelado estadístico, heurísticas o reglas. ¿Equivale esto al uso de IA según la Ley de IA? Muy probablemente, sí.
La definición de IA aún no es definitiva y existe un desacuerdo considerable sobre su significado. Sin embargo, la propuesta de la Comisión y la versión del Consejo de la ley incluyen actualmente “técnicas estadísticas de aprendizaje e inferencia […] y métodos de búsqueda y optimización”.
Curiosamente, el Parlamento Europeo quiere cubrir los “enfoques basados en el conocimiento, la estimación bayesiana o los árboles de decisión” además de los procesos clásicos de machine learning. Si así fuera, la Ley de IA podría entenderse mejor como la “Ley de Toma de Decisiones Complejas”.
También es importante señalar que tener sede fuera de la UE no exime a las empresas alcanzadas por la Ley de IA. Al igual que el RGPD, la ley se aplicará cuando se ofrezcan servicios “basados en IA” o se usen modelos con respecto a cualquier cliente de la UE. Incluso basta con que el resultado del sistema se use en la UE para quedar sujeto a la Ley de IA.
¿Cómo afectará la Ley de IA a la suscripción de crédito en el futuro?
Aunque la Ley de IA remite con frecuencia a las regulaciones bancarias vigentes en varios puntos, se proponen varios artículos y obligaciones adicionales.
A continuación, un breve resumen de las disposiciones clave de la Ley de IA que deben conocer los prestamistas fintech y las instituciones financieras.
Disposiciones clave de la Ley de IA que afectan la suscripción de crédito
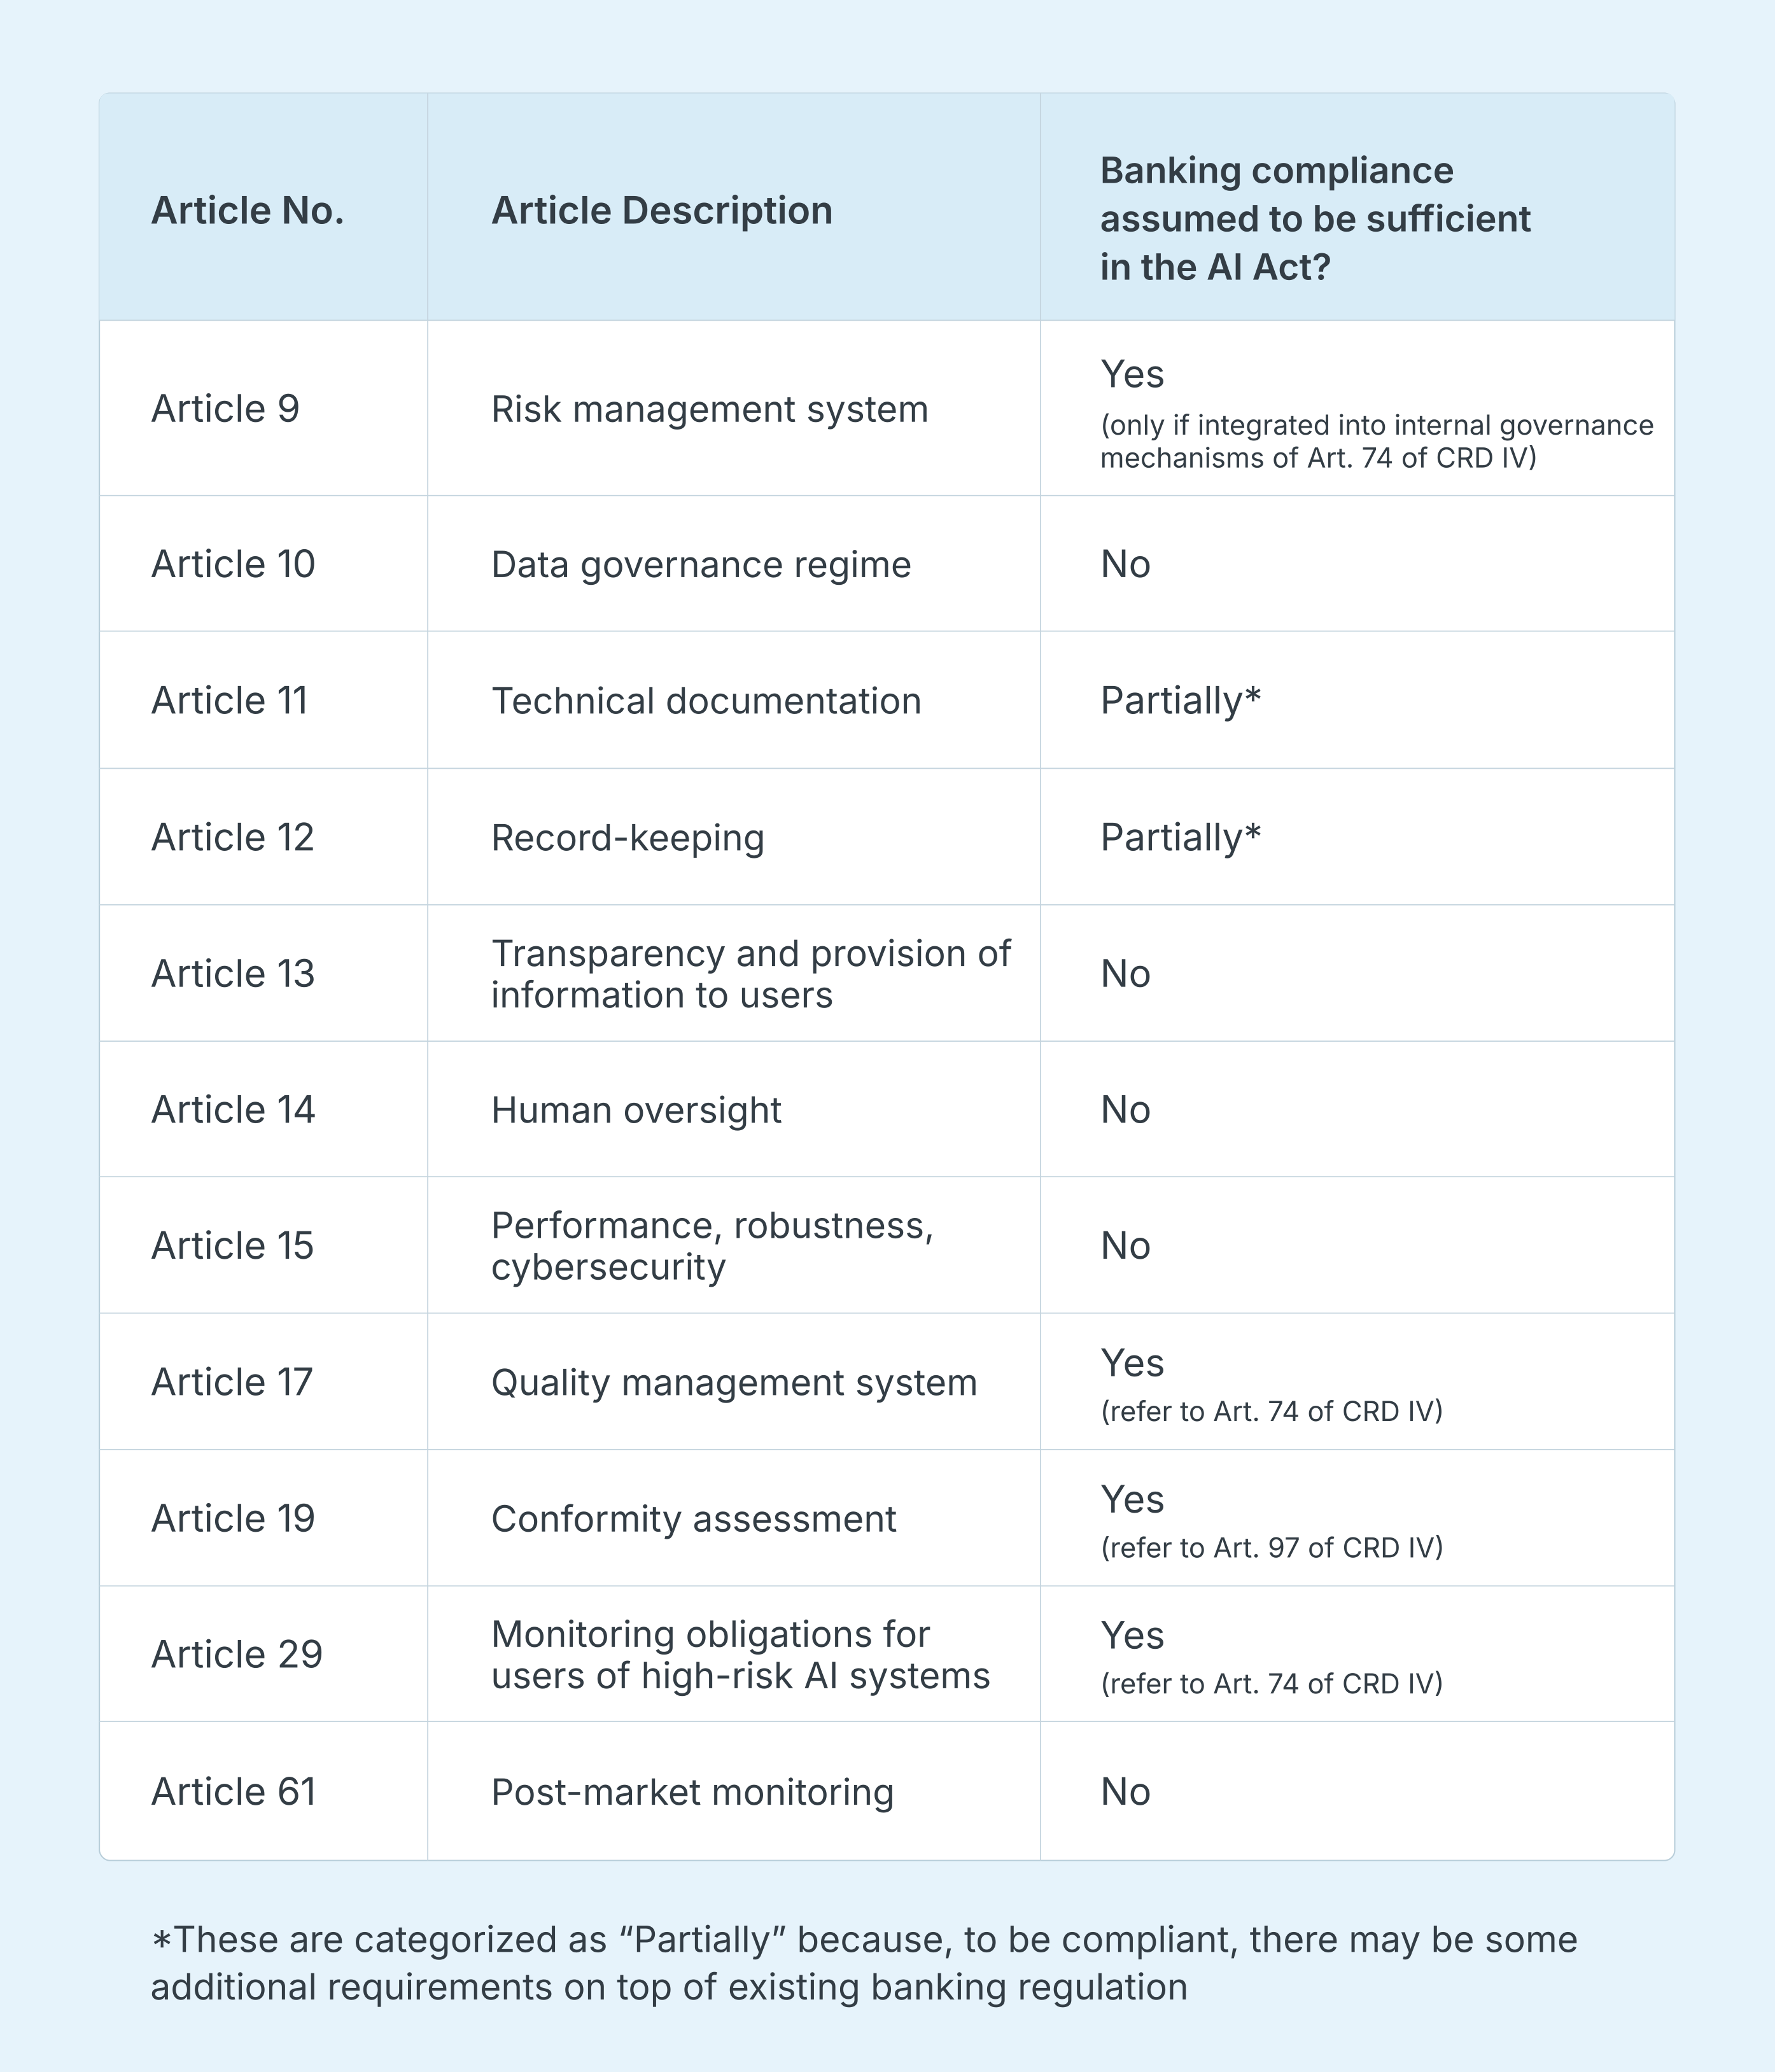
Puede encontrar más detalles sobre estas disposiciones aquí (consulte la información adicional).
Gobernanza de datos: una disposición crítica que afecta la suscripción de crédito
Los proveedores de sistemas de IA deberán implementar un régimen de gobernanza de datos que garantice datos de entrenamiento de alta calidad, no discriminatorios y representativos.
Para los prestamistas, esto significa que los datos deben estar depurados y ser representativos de los segmentos de clientes. Y deben poder certificar que sus datos se ajustan a estos nuevos estándares, todo ello además de las regulaciones bancarias vigentes.
Además, los prestamistas deberán introducir procedimientos exhaustivos de documentación y conservación de registros. Los modelos deben ser suficientemente transparentes y operar con supervisión humana. Y, fundamentalmente, deben cumplir exigentes estándares de desempeño, robustez y ciberseguridad.
Estas obligaciones son independientes de la regulación bancaria vigente y se suman a ella. Si bien el Parlamento Europeo introdujo en la Ley de IA algunos textos que buscan reforzar la dependencia de la regulación sectorial existente, como el derecho bancario, no está claro en qué medida esas referencias llegarán a la versión final de la Ley de IA.
Oportunidades para los prestamistas bajo la regulación de IA
Una vez que la Ley de IA entre en vigor, los prestamistas tendrán cierta certeza jurídica sobre cómo operar al usar sistemas que aprovechan la IA.
También tendrán la oportunidad de construir mayores niveles de confianza con sus clientes.
Para las entidades de crédito reguladas, un procedimiento de evaluación de conformidad con la Ley de IA se integrará en el proceso de revisión y evaluación supervisora previsto por el derecho bancario. Además, los prestamistas pueden solicitar por sí mismos una certificación que confirme a sus clientes que operan con seguridad y experiencia “conformes con la Ley de IA” en el almacenamiento y el uso de datos.
Qué esperar a continuación
La Ley de IA se ultimará en los próximos meses, probablemente hasta finales de 2023. Uno de los puntos cruciales en los que aún deben ponerse de acuerdo los negociadores es el período de transición entre la publicación de la Ley de IA en el Diario Oficial de la UE y su aplicación al sector.
Prepararse ahora asegurará un cumplimiento exitoso en el futuro
En el caso de la calificación crediticia, la Ley de IA probablemente entrará en vigor dos años después de su publicación, hacia mediados de 2026.
Sin embargo, los sistemas de modelado, cumplimiento y gestión deben actualizarse desde ahora para garantizar la implementación oportuna de funcionalidades conformes con la Ley de IA. Sin importar la versión final, contar con una infraestructura robusta y ágil para tomar decisiones de crédito automatizadas, especialmente en materia de gobernanza de datos, será más importante que nunca.
Ser ágil facilitará adaptarse a los cambios regulatorios
La Comisión Europea también recibirá el mandato de actualizar la Ley de IA periódicamente y cuando lo considere oportuno. Esto se aplicará probablemente sobre todo a la lista de casos de uso de alto riesgo, que podría ampliarse. Es importante destacar que las pymes (definidas como empresas con menos de 250 empleados y con una facturación inferior a 50 millones de euros o un balance inferior a 43 millones de euros) podrían quedar exentas de algunas obligaciones de alto riesgo, según el resultado de las negociaciones del trílogo.
Para la UE, la Ley de IA seguirá siendo un asunto clave para los legisladores, y cabe esperar actualizaciones rápidas si surgen novedades en el ámbito tecnológico o de políticas.
Un campo importante que conviene vigilar es la estandarización. Muchos de los términos bastante vagos de la Ley de IA, como la representatividad y la ausencia de errores mencionadas en la gobernanza de datos, se definirán con mayor precisión en los estándares que están elaborando ahora los organismos de normalización.
Es de esperar que estos estándares ofrezcan cierto puerto seguro a las empresas que usan IA o toman decisiones complejas, si logran traducirlos a sus modelos y procedimientos de calificación crediticia. Por ello, cualquier proceso de suscripción de crédito preparado para el futuro debería seguir de cerca la evolución de la Ley de IA de la UE y sus trabajos de estandarización.
Preguntas frecuentes (FAQ)
La Ley de Inteligencia Artificial de la UE es la primera regulación integral de la IA y clasifica la suscripción de crédito como un caso de uso de IA de alto riesgo. Introduce requisitos estrictos de transparencia, gobernanza de datos y supervisión humana en la toma de decisiones automatizada.
Los modelos de suscripción de crédito que usan puntajes de crédito, modelos estadísticos o algoritmos de IA enfrentarán nuevas obligaciones de cumplimiento. Los prestamistas deberán documentar las decisiones, garantizar la calidad de los datos y mantener procesos de suscripción explicables y auditables.
Sí. Al igual que el RGPD, la Ley de IA se aplica a cualquier prestamista que ofrezca servicios de crédito a clientes de la UE, aunque la empresa tenga su sede fuera de la UE. Los prestamistas globales deben prepararse desde ahora para seguir cumpliendo.
Los prestamistas deben empezar por fortalecer la gobernanza de datos, la infraestructura de decisiones de crédito y la transparencia de los modelos. Usar plataformas flexibles y automatizadas ayuda a estar preparados para cumplir la Ley de IA.
Taktile ofrece una Decision Platform low-code con pistas de auditoría integradas, integraciones de datos fluidas y herramientas de IA explicable. Solicite una demopara ver cómo Taktile permite a los prestamistas mantenerse ágiles y en cumplimiento con la Ley de IA de la UE.